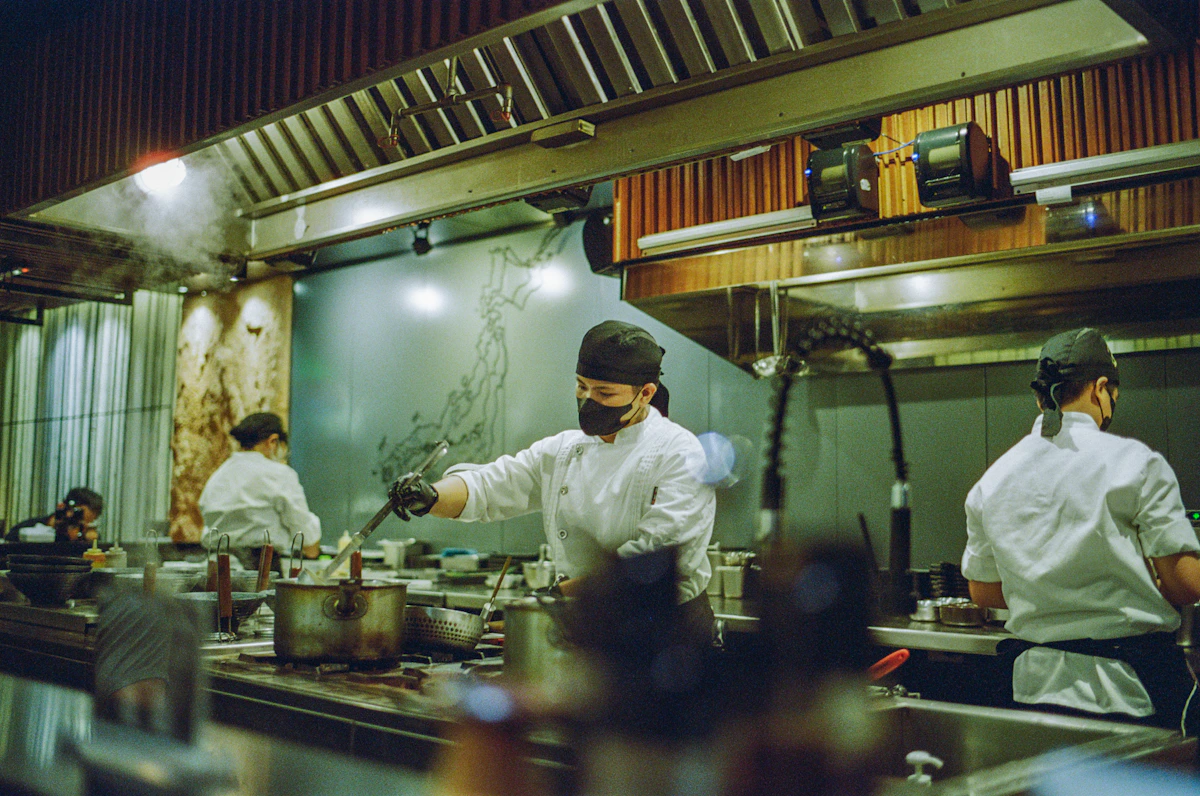
Trois secondes au passe
Vingt heures dix, en plein coup de feu. Une assiette arrive au passe. Le chef la regarde trois secondes, essuie le bord d'un geste, puis la laisse partir en salle. Ou il la renvoie, et personne ne discute.
Ces trois secondes ne rendent pas le plat sûr. Elles vérifient qu'il l'était déjà : dans la carte, écrite en sachant qu'un convive de la table six ne supporte pas l'arachide ; dans la fiche technique, qui fixe la cuisson à cœur ; dans le poisson arrivé le matin avec son étiquette de lot ; dans la chambre froide, dont quelqu'un a relevé la température. Et quand l'assiette est partie, rien n'est fini. Il reste à savoir quoi faire si un client appelle le lendemain.
Un logiciel se sécurise de la même façon. Pas avec un test d'intrusion la veille de la mise en production, mais par une suite de décisions prises à chaque étape de sa vie. Cette série les prend dans l'ordre. Elle s'appelle La Brigade.
Personne n'allume un fourneau sans savoir qui vient dîner
La sécurité du cycle de vie logiciel part d'un constat simple : une faille décidée à la conception ne se corrige pas avec un correctif. Si le schéma d'autorisation est faux, chaque ligne de code écrite dessus est juste et le résultat reste faux. En cuisine, on dirait qu'aucun dressage ne rattrape une recette qui contient l'allergène.
Le cycle de vie sécurisé pose donc une question à chaque étape. Qu'est-ce que ce logiciel doit protéger, et contre qui ? Quelle architecture tient cette promesse ? Le code la respecte-t-il ? Comment le prouve-t-on ? Qui veille une fois en production ? Et d'où viennent les briques qu'on n'a pas écrites soi-même ?
Dans La Brigade, chacune de ces questions a son équivalent en cuisine. Tu retrouveras ce tableau dans toute la série.
| En cuisine | En sécurité logicielle |
|---|---|
| La carte, écrite avec les allergies et les régimes des convives | Les exigences de sécurité |
| Les règles d'hygiène et la marche en avant | Les principes de conception sécurisée |
| L'analyse des dangers et ses points critiques (HACCP) | La gestion du risque et la modélisation des menaces |
| La fiche technique de chaque plat | L'architecture et la conception |
| La mise en place et la cuisson aux postes | L'implémentation, la revue de code, le build |
| La chambre froide : étiquettes, dates limites, mise au rebut | Les données : classification, cycle de vie, destruction |
| Le passe, où le chef contrôle chaque assiette | Les tests de sécurité, la vérification et la validation |
| Le service, les relevés de température, le rappel d'un lot | Le déploiement, la supervision, la réponse à incident |
| Les fournisseurs, les bons de livraison, la liste des ingrédients | La chaîne d'approvisionnement : provenance, composants tiers, SBOM |
| Le chef, la brigade et ses postes, le cahier de recettes | La gouvernance du cycle : rôles, standards, documentation, métriques |
| Le plat retiré de la carte | Le retrait d'une application |
La figure 1 suit une assiette le long de ce tableau, de la carte à la salle.
- La carte est écrite en sachant qu'un convive de la table six ne supporte pas l'arachide
- La fiche technique du plat fixe la cuisson à cœur
- En plein coup de feu, une assiette arrive au passe
- Le chef la regarde trois secondes : il vérifie que le plat était déjà sûr
- Il la laisse partir en salle. Ou il la renvoie, et personne ne discute
- Rien n'est fini : il reste à savoir quoi faire si un client appelle le lendemain
Trois paliers, huit domaines, vingt-cinq billets
La série avance en trois paliers. Ils ne classent pas les sujets par difficulté mais par dépendance : on ne modélise pas une menace sans savoir ce qu'on protège, on ne teste pas ce qu'on n'a pas conçu.
La figure 2 les montre dans l'ordre de lecture.
Écrire la carte"] --> B["Palier 2
Tenir les fourneaux"] --> C["Palier 3
Assurer le service"] class A focus
- Le palier par lequel commencer
Commence au palier 1, même si tu livres du code depuis dix ans. C'est là que se fixe le vocabulaire dont tout le reste dépend.
Palier 1 · Écrire la carte
Une carte n'est pas une liste de plats. C'est une suite d'engagements : ce qu'on sert, à qui, avec quels produits, et ce qu'on refuse de servir. Elle s'écrit avant le premier bon de commande. Ce palier fait la même chose pour un logiciel, en trois domaines.
Concepts pose les propriétés à tenir, les principes de conception et les outils cryptographiques. Cycle de vie dit comment la sécurité s'insère dans une méthode de développement, comment on la gouverne et comment on pèse un risque. Exigences transforme une intention (« protéger les données clients ») en énoncés vérifiables, pour le logiciel comme pour ses données.
Lis dans cet ordre :
- P1 · Confidentialité, intégrité, disponibilité : ce qu'un logiciel promet
- P2 · Moindre privilège, défense en profondeur, échec sûr : les principes
- P3 · Cryptographie pour qui conçoit : signature, PKI, hachage, clés
- P4 · Cascade, agile, DevSecOps : où placer la sécurité dans le cycle ?
- P5 · Gouverner la sécurité logicielle : politiques, métriques, retrait
- P6 · Gestion du risque logiciel : identifier, analyser, évaluer, traiter
- P7 · Exigences de sécurité : du besoin métier à l'énoncé testable
- P8 · Classification des données : cycle de vie, vie privée, destruction
- P9 · Cas d'abus, matrice de traçabilité, exigences fournisseurs
Palier 2 · Tenir les fourneaux
Aux fourneaux, chaque poste a sa tâche, ses couteaux et sa planche. Le cru ne croise pas le cuit, et rien ne quitte un poste sans avoir été goûté. Ce palier couvre la construction du logiciel et sa preuve.
Conception dessine l'architecture de sécurité et cherche les menaces avant qu'elles ne coûtent. Implémentation traite le code, sa relecture, les composants qu'on intègre et la fabrication du livrable. Tests organise la preuve : quoi tester, comment lire les résultats, quoi en faire.
Lis dans cet ordre :
- P10 · Architecture de sécurité : surface d'attaque, zones et interfaces
- P11 · Sécurité des architectures : cloud, conteneurs, API, mobile, LLM
- P12 · Modélisation des menaces : flux de données, STRIDE, arbres d'attaque
- P13 · Revue d'architecture : non-fonctionnel et architecture d'exploitation
- P14 · Code sécurisé : validation des entrées, erreurs, mémoire, secrets
- P15 · Revue de code sécurité : analyse statique, CWE, CVSS, remédiation
- P16 · Dépendances et build : fixer, signer, reproduire (le cas SolarWinds)
- P17 · Tests de sécurité : stratégie, cas de test, fonctions non documentées
- P18 · Résultats de tests de sécurité : trier, suivre, protéger les données
Palier 3 · Assurer le service
Quand la salle se remplit, la cuisine change de rythme. Il ne s'agit plus de créer mais de tenir : envoyer juste, surveiller les températures, réagir quand un plat revient. Ce palier suit le logiciel en production, puis remonte jusqu'à la porte de livraison, vers tout ce qu'il contient et qu'on n'a pas écrit.
Exploitation va de la mise en service au correctif, en passant par la supervision et la réponse à incident. Approvisionnement traite les fournisseurs, les composants tiers et la preuve de leur origine.
Lis dans cet ordre :
- P19 · Mise en production sécurisée : configuration, release, autorisation
- P20 · Supervision, incidents, correctifs : tenir un logiciel en production
- P21 · Continuité d'activité, SLO, SLA : tenir un logiciel dans la durée
- P22 · Risque fournisseur et logiciels tiers : évaluer, exiger, attester
- P23 · SBOM, signatures, SLSA : prouver l'origine d'un logiciel
- P24 · Lexique CSSLP : les termes du cycle de vie logiciel sécurisé
Un cas particulier : les fournisseurs n'attendent pas le palier 3 pour entrer en scène. Si ton sujet du moment est une dépendance douteuse, tu peux lire P22 et P23 juste après P16.
Le parcours complet
La figure 3 reconstruit le parcours, un palier par image.
P1 à P3"] --> L["Cycle de vie
P4 à P6"] --> E["Exigences
P7 à P9"] end class C,L,E nouveau
P1 à P3"] --> L["Cycle de vie
P4 à P6"] --> E["Exigences
P7 à P9"] end subgraph P2["Palier 2 · Tenir les fourneaux"] D["Conception
P10 à P13"] --> I["Implémentation
P14 à P16"] --> T["Tests
P17, P18"] end E --> D class C,L,E neutre class D,I,T nouveau
P1 à P3"] --> L["Cycle de vie
P4 à P6"] --> E["Exigences
P7 à P9"] end subgraph P2["Palier 2 · Tenir les fourneaux"] D["Conception
P10 à P13"] --> I["Implémentation
P14 à P16"] --> T["Tests
P17, P18"] end subgraph P3["Palier 3 · Assurer le service"] X["Exploitation
P19 à P21"] --> A["Approvisionnement
P22, P23"] end E --> D T --> X I -.-> A class C,L,E,D,I,T neutre class X,A nouveau
- Ajouté à cette étape
| Palier | Domaine | Billets | Domaine du plan d'examen ISC2 | Poids à l'examen |
|---|---|---|---|---|
| 1 | Concepts | P1 à P3 | 1. Secure Software Concepts | 12 % |
| 1 | Cycle de vie | P4 à P6 | 2. Secure Software Lifecycle Management | 11 % |
| 1 | Exigences | P7 à P9 | 3. Secure Software Requirements | 13 % |
| 2 | Conception | P10 à P13 | 4. Secure Software Architecture and Design | 15 % |
| 2 | Implémentation | P14 à P16 | 5. Secure Software Implementation | 14 % |
| 2 | Tests | P17, P18 | 6. Secure Software Testing | 14 % |
| 3 | Exploitation | P19 à P21 | 7. Secure Software Deployment, Operations, Maintenance | 11 % |
| 3 | Approvisionnement | P22, P23 | 8. Secure Software Supply Chain | 10 % |
Le CSSLP est un référentiel, pas une recette
Le découpage en huit domaines vient du CSSLP, le Certified Secure Software Lifecycle Professional de l'ISC2. Son plan d'examen, en vigueur depuis le 15 septembre 2023, est public : huit domaines, 125 questions, trois heures, 700 points sur 1000 pour réussir.
La série le suit parce que c'est un bon découpage. Il couvre le cycle entier, du premier principe au dernier fournisseur, et il nomme les choses de façon stable. Elle ne le paraphrase pas pour autant : chaque billet renvoie aux objectifs du plan qu'il traite, et tu gagneras à garder ce plan ouvert à côté.
Un seul référentiel ne suffit pas à tenir une cuisine. Trois autres, publics eux aussi, reviennent tout au long du parcours, chacun pour ce qu'il fait le mieux :
- Le SSDF du NIST (SP 800-218, version 1.1, février 2022) décrit les pratiques d'un développement sécurisé, sans imposer de méthode.
- OWASP SAMM mesure la maturité d'une organisation sur cinq fonctions : gouvernance, conception, implémentation, vérification, opérations.
- SLSA gradue les garanties qu'on peut exiger d'une chaîne de fabrication logicielle.
La figure 4 place ces quatre référentiels autour de la série.
découpage en huit domaines"]:::fort --> S["La Brigade"] SSDF["SSDF du NIST
pratiques d'un développement sécurisé"] --> S SAMM["OWASP SAMM
maturité sur cinq fonctions"] --> S SLSA["SLSA
garanties d'une chaîne de fabrication"] --> S
- Le référentiel dont la série suit le découpage
La série n'est pas une préparation à l'examen. Elle vise ce qu'on fait le lundi matin avec un backlog, un pipeline et une équipe.
Des cas réels, lus comme des rapports
À partir de P1, chaque billet s'appuie sur un incident documenté : rapport d'enquête publique, audit, analyse publiée par l'éditeur concerné. Pas de reconstitution, pas de « on raconte que ».
La lecture suit toujours le même chemin. On pose les faits tels que le rapport les établit, on repère à quelle étape du cycle la décision manquante aurait dû être prise, puis on revient au tableau de La Brigade. Lis ces scénarios comme des rapports, sans y chercher de coupable ni de morale.
La figure 5 montre ce chemin.
- On pose les faits tels que le rapport les établit
- On repère à quelle étape du cycle la décision manquante aurait dû être prise
- Puis on revient au tableau de La Brigade
Testez-vous
Pourquoi une faille décidée à la conception ne se corrige-t-elle pas avec un correctif ?
Si le schéma d'autorisation est faux, chaque ligne de code écrite dessus est juste et le résultat reste faux.
Les trois paliers classent-ils les sujets par difficulté ?
Non, par dépendance : on ne modélise pas une menace sans savoir ce qu'on protège, on ne teste pas ce qu'on n'a pas conçu.
Dans quel cas lire P22 et P23 sans attendre le palier 3 ?
Si ton sujet du moment est une dépendance douteuse, tu peux les lire juste après P16.
Points clés
- La sécurité d'un logiciel se décide à chaque étape de son cycle de vie, pas dans un test final.
- La Brigade se lit en trois paliers : écrire la carte, tenir les fourneaux, assurer le service.
- Les paliers suivent la dépendance entre sujets, pas leur difficulté. Commence au palier 1.
- Les huit domaines reprennent le découpage public du CSSLP, sans paraphraser le référentiel.
- Chaque billet rattache ses notions à un incident documenté par une source publique.
Dans la série
Guide de lecture de la série.
- Suivant : Confidentialité, intégrité, disponibilité : ce qu'un logiciel promet
- Vue d'ensemble : ce billet
Pour aller plus loin
- CSSLP Certification Exam Outline, ISC2 : les huit domaines et leurs objectifs.
- Secure Software Development Framework (SSDF) Version 1.1, NIST SP 800-218.
- OWASP SAMM, le modèle.
- SLSA, Supply-chain Levels for Software Artifacts.